
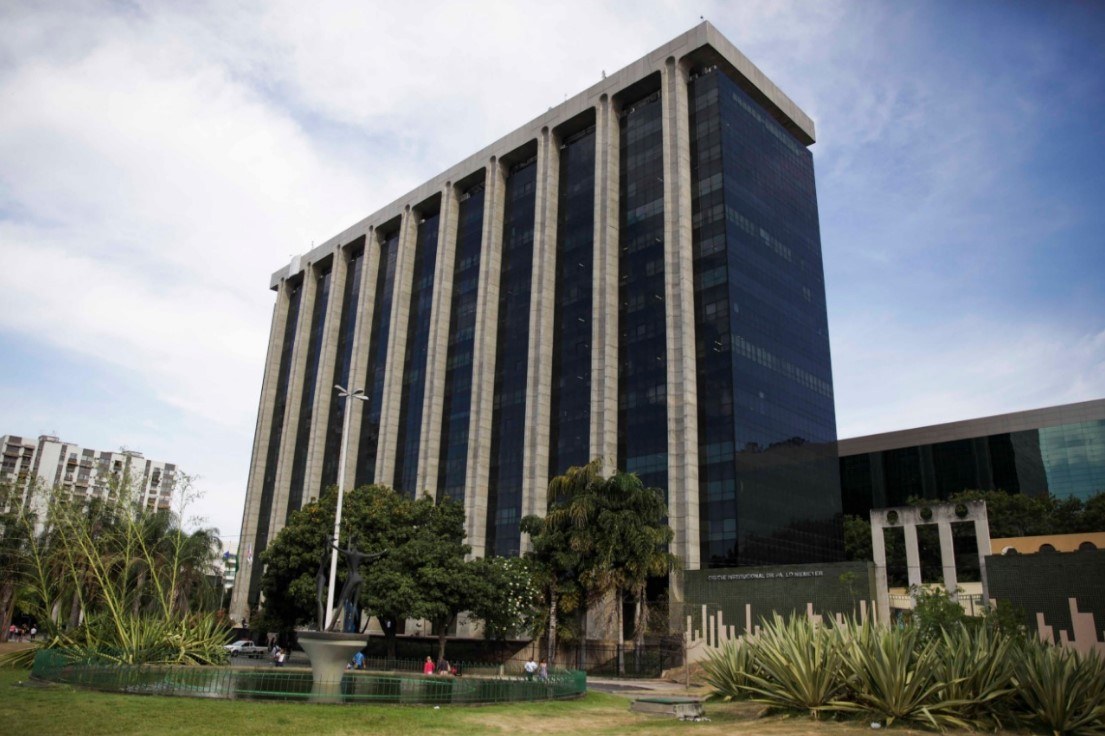

A Prefeitura do Rio de Janeiro publicou no Diário Oficial desta terça-feira (26) um pacote de decretos que redefine as regras de segurança da informação para todos os órgãos e entidades da administração municipal. As medidas foram elaboradas pela Subsecretaria de Transformação Digital e Cidade Inteligente, ligada à Casa Civil, em conjunto com a IplanRio, e atualizam a Política de Segurança da Informação (PSI).
Entre as principais mudanças estão normas mais rígidas para o uso de senhas, e-mails, internet corporativa e armazenamento em nuvem. Agora, os servidores municipais deverão seguir protocolos padronizados para garantir a confidencialidade, integridade e disponibilidade dos dados públicos.
O decreto estabelece que as senhas de acesso aos sistemas municipais terão de ter no mínimo 10 caracteres, incluir letras maiúsculas, minúsculas, números e símbolos, além de serem renovadas periodicamente. É vedado ainda anotar credenciais em locais de fácil acesso ou armazená-las sem criptografia.
No caso do e-mail corporativo, ficou proibido o envio de mensagens em massa sem autorização institucional, bem como o uso para fins pessoais ou armazenamento de dados sensíveis fora da rede oficial. Também será obrigatório excluir periodicamente mensagens desnecessárias e adotar antivírus atualizado.
Outro ponto central é a regulamentação do uso da nuvem para serviços e dados da Prefeitura. Fornecedores deverão atender a requisitos de segurança específicos, como autenticação multifator, criptografia de informações e planos de resposta a incidentes. Além disso, todos os processos de backup precisarão prever cópias redundantes e planos de recuperação em caso de falhas.
As novas regras também impõem medidas contra códigos maliciosos e ataques cibernéticos, exigindo que os usuários evitem abrir arquivos ou links de origem desconhecida e que a administração adote ferramentas para bloqueio automático de ameaças.
Segundo a publicação, os contratos de serviços digitais passarão a seguir critérios uniformes, garantindo que cada órgão se adapte às suas necessidades, mas dentro de um padrão de segurança unificado. O presidente do STF, Luís Roberto Barroso, chegou a destacar em outro contexto recente que “os episódios digitais trazem algum grau de tensão para o país”, frase que ajuda a dimensionar a relevância do tema para o setor público.
Com as mudanças, a Prefeitura busca reduzir vulnerabilidades, reforçar a confiança nos serviços digitais e proteger informações estratégicas do município.
Relacionadas


Deixe um comentário