

Apenas seis credenciais vazadas permitiram acessar cerca de 5.300 câmeras de vigilância distribuídas pelas cinco regiões do Brasil, segundo levantamento do portal UOL. As imagens alcançavam ambientes de empresas, uma unidade de saúde e áreas aparentemente residenciais, expondo a rotina de pessoas em espaços públicos e particulares.
Os acessos estavam vinculados a redes hospedadas nas plataformas de nuvem Fullcam e Monuv. Os equipamentos identificados ficavam em São Paulo, Paraná, Minas Gerais, Bahia, Espírito Santo, Distrito Federal e Amapá.
Entre as transmissões verificadas pela reportagem estavam imagens do que parecia ser uma garagem residencial em Taguatinga, no Distrito Federal, de uma unidade de pronto atendimento em Curitiba e do interior de empresas em Macapá. Em outro estabelecimento na capital federal, era possível observar uma estrutura semelhante a um cofre em formato de gaiola, com um pacote dentro.
Vazamentos alimentam comércio de credenciais
Especialistas ouvidos pelo UOL descrevem um mercado de compra e venda de dados que permitem acessar sistemas de monitoramento. “Esse mercado está bem crescente, de câmeras públicas, de trânsito, de serviços críticos, energia, petróleo”, afirma Hiago Kin Levi, presidente do Instituto Brasileiro de Resposta a Incidentes Cibernéticos (Ibrinc).
Uma das formas de captura dessas informações envolve programas maliciosos conhecidos como infostealers. Instalados em computadores e celulares, eles recolhem dados como senhas armazenadas nos navegadores e conteúdos copiados para a área de transferência.
Esses programas podem chegar aos aparelhos disfarçados de aplicativos, extensões de navegador ou softwares que prometem liberar jogos pagos. As informações roubadas são reunidas em grandes bases e comercializadas. Segundo Levi, os responsáveis pela coleta e pela venda nem sempre são os mesmos que utilizam os acessos.
O pesquisador de segurança digital Davi Mikael Cezar, conhecido como Penegui, explica que os interessados nesses dados têm diferentes objetivos. “Tanto empresas de segurança compram esses dados para saber os dados que vazaram quanto pessoas maliciosas.” Agências de inteligência também estão entre os potenciais compradores, para fins de espionagem.
Com a circulação das bases, os dados podem ultrapassar os ambientes da dark web e alcançar um público mais amplo.
Proteção precisa ir além da senha
Além de usuário, senha e endereço do serviço, os arquivos vazados podem conter cookies de sessão. Segundo Penegui, esses registros funcionam como uma comprovação de que o usuário já entrou na plataforma e, enquanto válidos, podem permitir acesso sem uma nova solicitação de credenciais.
A autenticação em duas etapas dificulta o uso de senhas roubadas, mas precisa ser acompanhada de outras medidas, como a limitação do tempo das sessões. “Autenticação de dois fatores é o mínimo do mínimo do mínimo que o sistema deveria ter”, afirma Penegui.
Outro problema apontado pelo pesquisador é a repetição de senhas por técnicos responsáveis pela instalação e manutenção de diferentes câmeras.
Segundo os especialistas, redes extensas apresentam desafios adicionais de segurança. Levi cita a dificuldade de exigir confirmação humana em duas etapas a cada instalação ou reconexão de equipamentos. Nesse cenário, custo e facilidade de manutenção podem ter mais peso nas decisões do que a proteção dos acessos.
Já as câmeras domésticas instaladas pelo próprio usuário por meio de um aplicativo costumam apresentar um grau maior de segurança, conforme os especialistas consultados.
Empresas foram procuradas pela reportagem
A Fullcam não respondeu aos questionamentos até a publicação da reportagem original.
A Monuv informou que disponibiliza autenticação em dois fatores para todos os usuários. “A obrigatoriedade do recurso vem sendo implementada gradualmente”, declarou.
A empresa também afirmou que invalidou as senhas expostas, encerrou as sessões das respectivas contas e passou a exigir a autenticação em dois fatores no acesso seguinte. Segundo a companhia, não foram identificados indícios de invasão aos seus sistemas.
Smart Sampa passou por mudanças após exposições
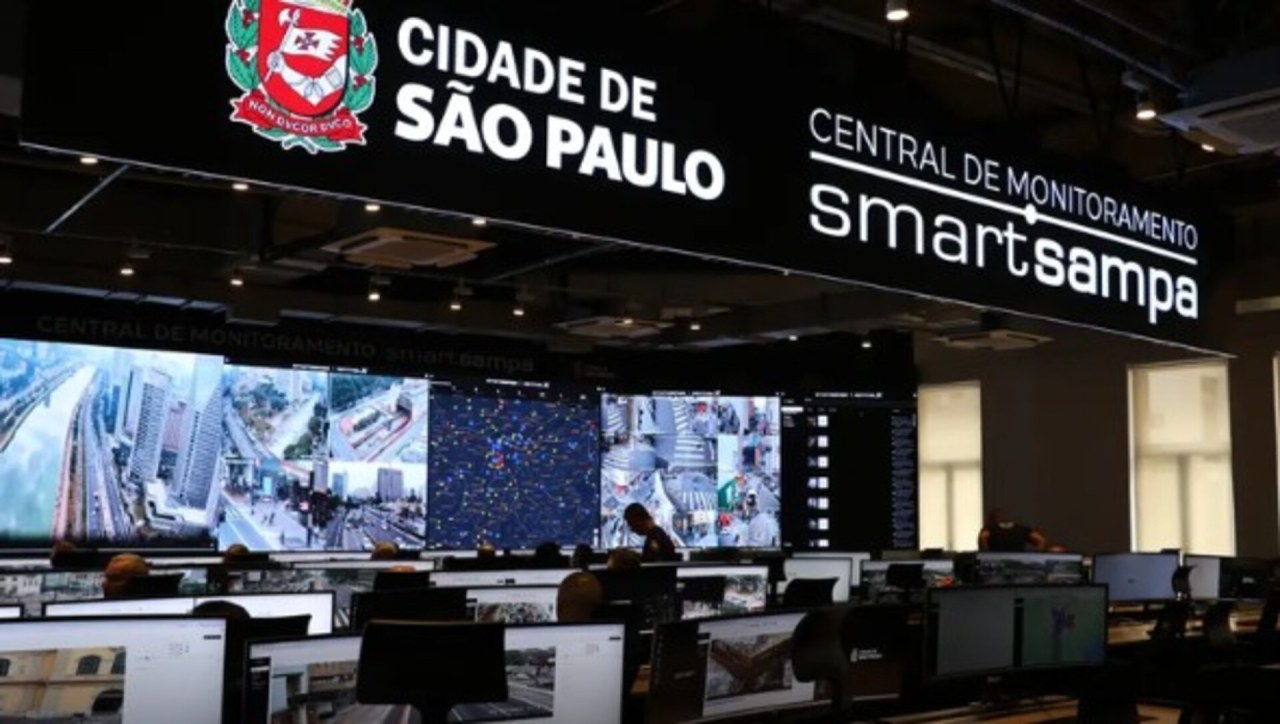
O levantamento sobre plataformas privadas ocorre após o UOL revelar, em 20 de outubro, falhas que permitiam acessar mais de 58 mil câmeras do Smart Sampa, programa de monitoramento da Prefeitura de São Paulo. Havia equipamentos em creches, escolas e unidades de saúde.
Na ocasião, um repositório público expunha 181 logins e senhas, informações de mais de 6 mil agentes e instruções para reproduzir uma interface de acesso às imagens.
Em outra reportagem, publicada em 3 de novembro, o UOL identificou uma exposição que permitia assistir às transmissões de 17 mil câmeras de parceiros privados sem informar login ou senha. Os links estavam hospedados em um domínio da Monuv.
Após os questionamentos, o repositório foi retirado do ar. A prefeitura alterou senhas, tornou obrigatória a autenticação multifator e implantou reconhecimento facial para acessar o sistema. Os links relacionados à segunda exposição foram desativados em 30 de outubro.
A administração municipal também substituiu a coordenação de tecnologia do Smart Sampa e informou que análises de cibersegurança seriam realizadas pela Prodam e por uma empresa independente contratada pelo consórcio operador.
Confira a íntegra da nota da Monuv
“A Monuv esclarece que sua plataforma oferece autenticação em dois fatores para todos os usuários, com orientação pública de ativação em sua central de ajuda. A obrigatoriedade do recurso vem sendo implementada gradualmente.
Cada usuário tem acesso apenas às câmeras que têm permissão para gerenciar. As contas com credenciais expostas tiveram as senhas invalidadas e as sessões encerradas, e passam a exigir autenticação em dois fatores no próximo acesso. Os usuários estão sendo orientados a verificar e eliminar eventuais programas maliciosos de seus dispositivos.
O roubo de senhas por programas maliciosos instalados nos dispositivos dos usuários é um risco crescente para serviços digitais de todos os setores e um desafio compartilhado entre empresas, usuários e autoridades. Não foram identificados indícios de invasão aos sistemas da Monuv, e a empresa segue apoiando seus clientes e parceiros na proteção de suas credenciais.”
Relacionadas




Deixe um comentário